一、AD 域是什么
AD(Active Directory,活动目录)域是 Windows Server 提供的集中式目录管理服务,相当于企业网络的 “中央管理中心”,统一管理域内所有计算机、用户、组、权限、策略等资源。
二、AD 域的核心作用
集中身份管理所有用户账号统一在域控制器创建、修改、禁用,员工在域内任意电脑都能用同一账号登录。
统一组策略下发通过 GPO 批量配置密码策略、桌面规范、软件安装、安全设置,不用逐台电脑手动配置。
精细化权限控制对文件、服务器、打印机等资源按用户 / 部门分配访问权限,实现安全管控。
设备统一纳管公司电脑加入域后,管理员可远程管理、审计日志、规范系统行为。
提升安全性与规范性强制密码复杂度、锁屏策略、软件限制,减少内网安全风险,便于合规审计。
总的来说AD 域就好比公司里的统一人事 + 行政大管家,一个账号全公司通用,还能统一管电脑、设规矩、分权限,安全又省心
三、对比传统方式:AD 域在用户与分组管理上的巨大优势
之前我们手动添加用户、划分分组时,需要在每台电脑上逐一操作,不仅步骤繁琐、重复劳动,还很容易出现配置不一致、遗漏出错的情况。而在 AD 域环境中,所有用户创建、分组划分、信息修改、账号启用与禁用,都只需要在域控制器上操作一次,整个域内的计算机就会自动同步生效,不用再逐台配置,极大减轻管理员工作量,管理效率提升非常明显。
四、AD 域部署基本条件
一台 Windows Server(2016/2019/2022 均可)
服务器配置静态 IP 地址
服务器具备管理员权限,硬盘为 NTFS 分区
提前规划好域名(如 mojiu.com)
五、AD 域部署简要步骤
给服务器设置静态 IP,确保网络通畅;
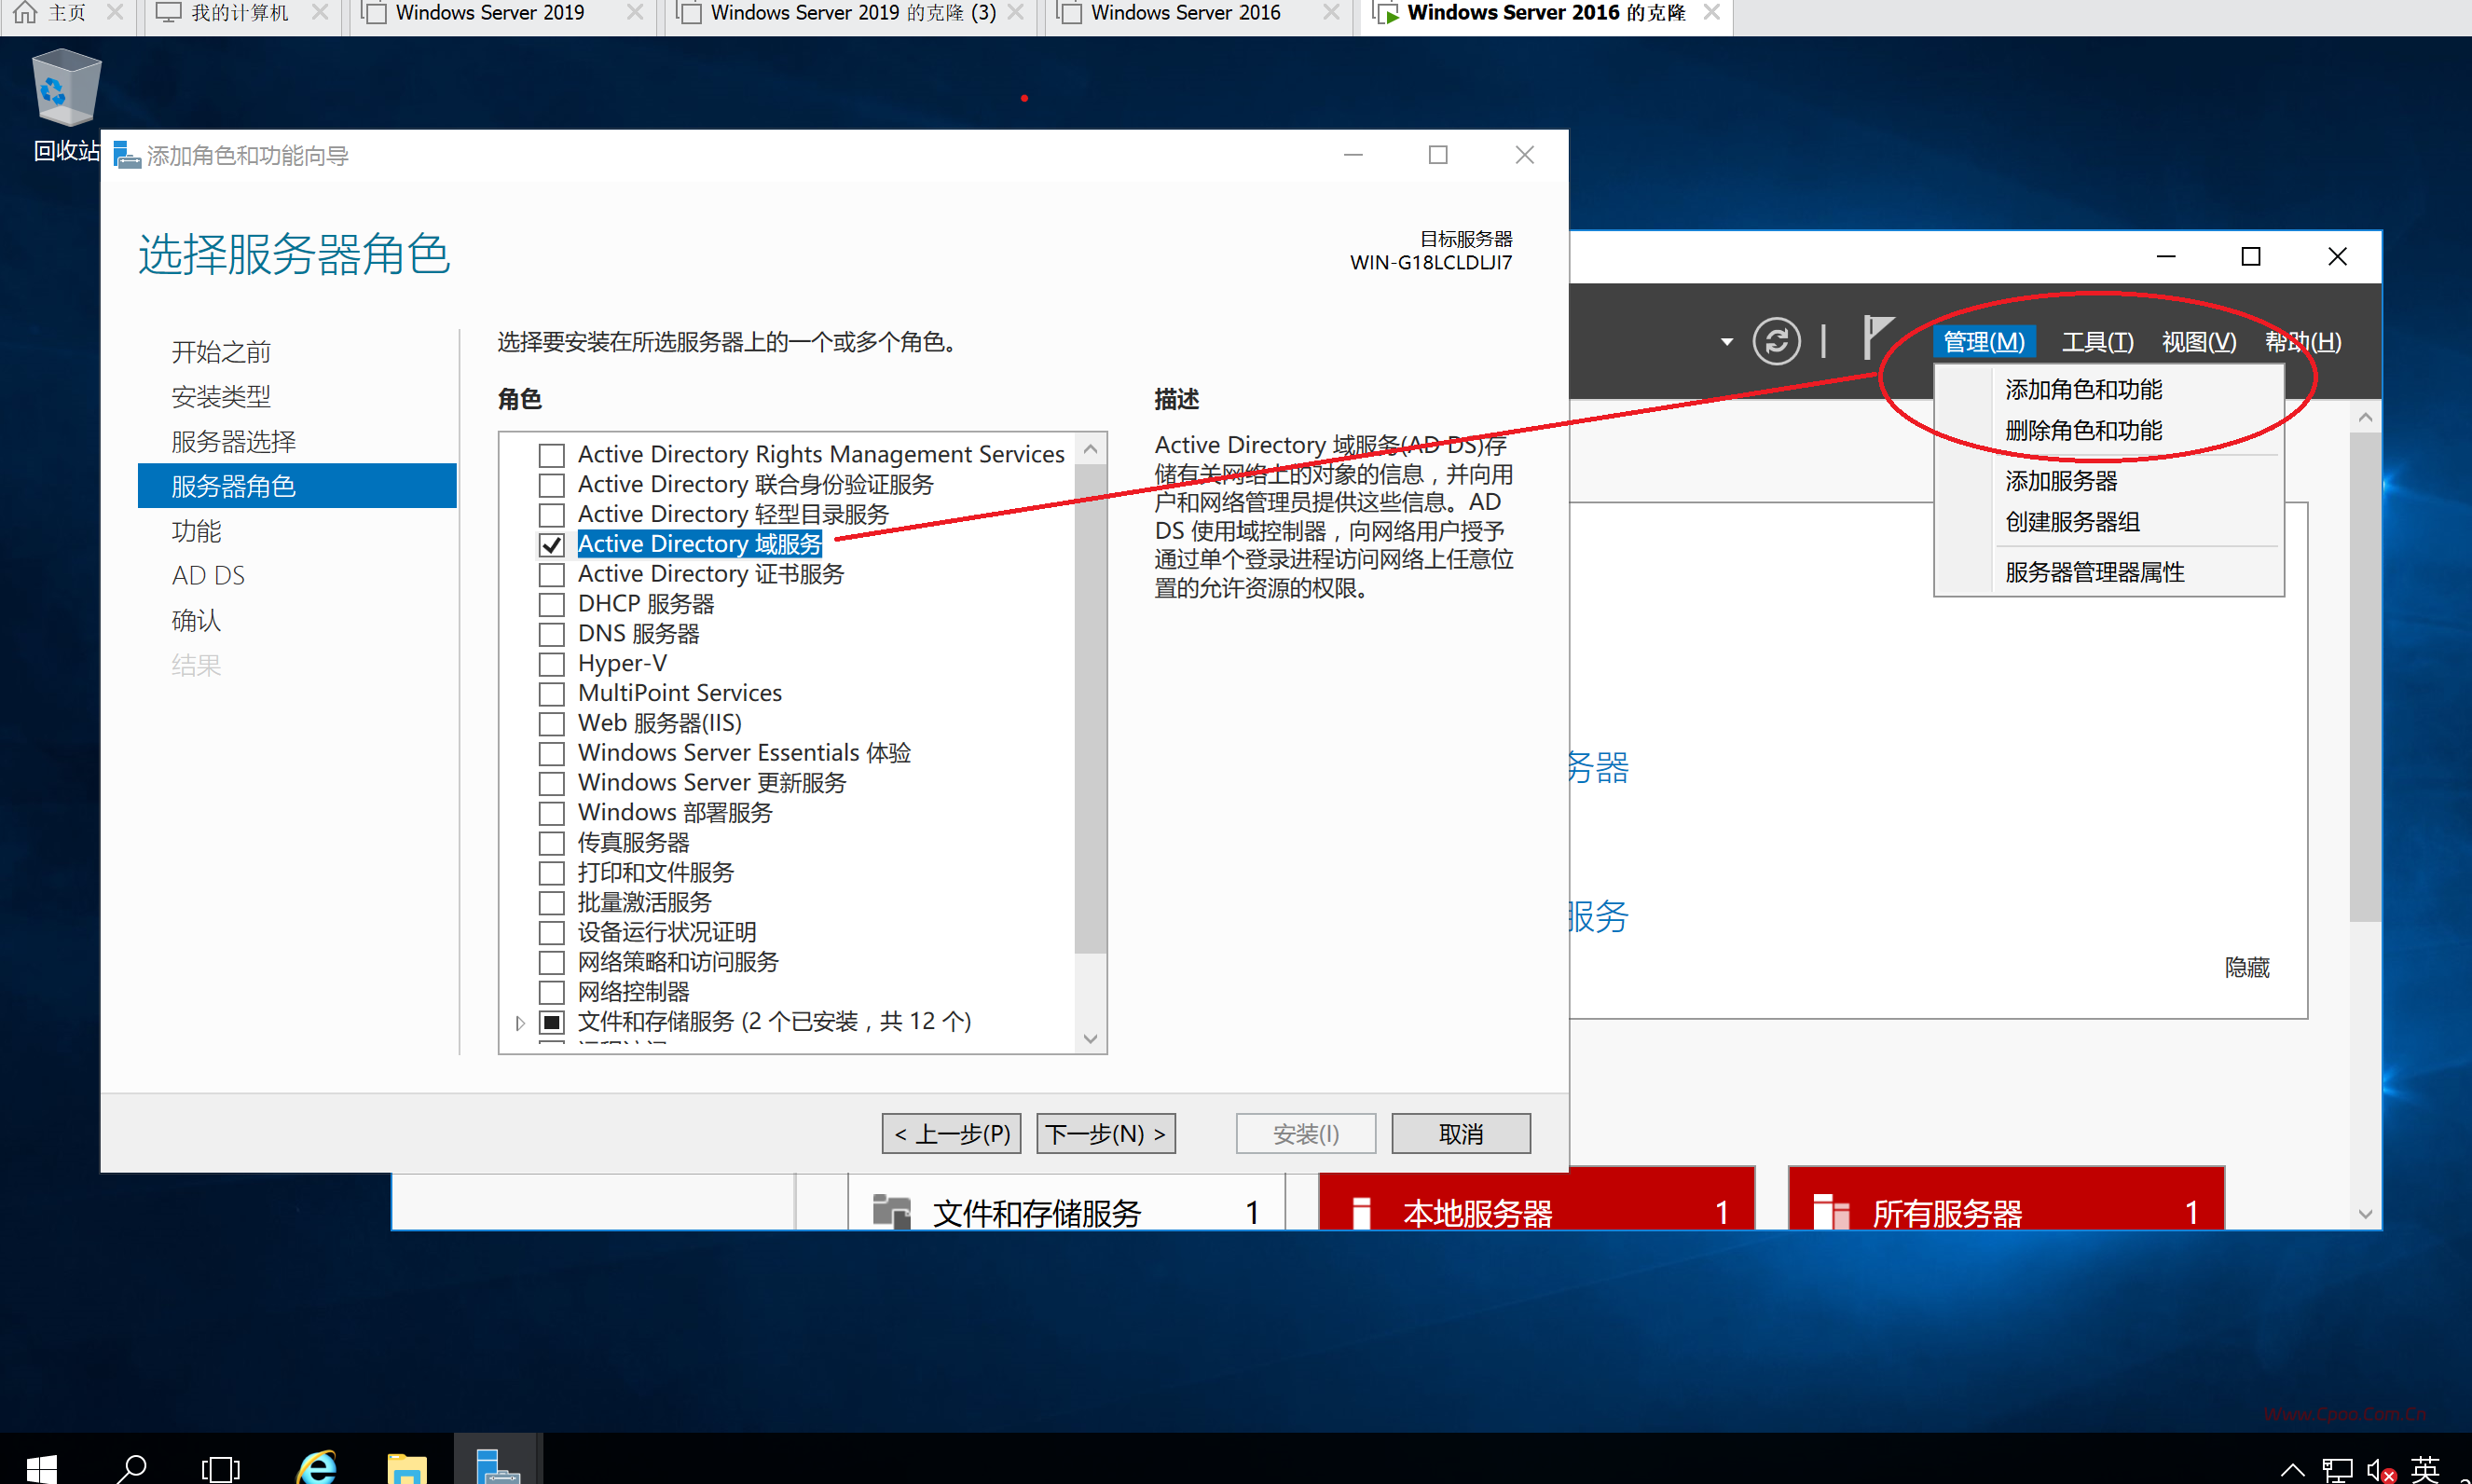
通过 “服务器管理器” 添加 “Active Directory 域服务” 角色;
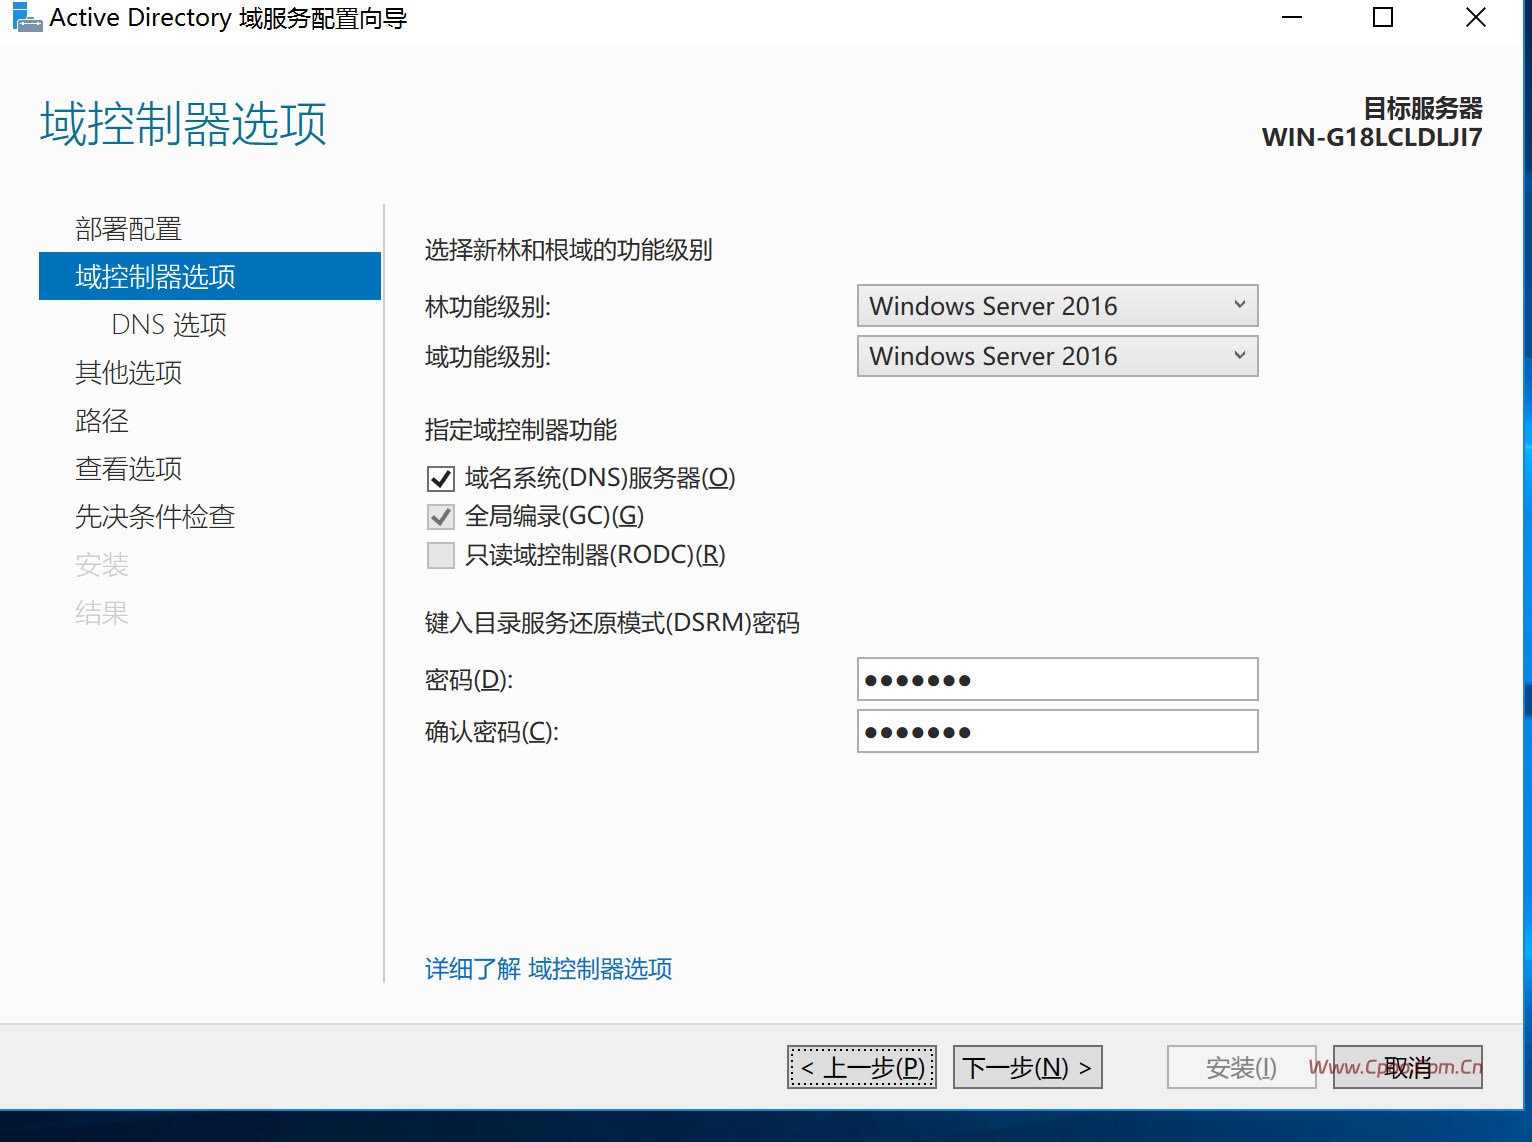
提升服务器为域控制器,设置根域名,设置还原模式密码;
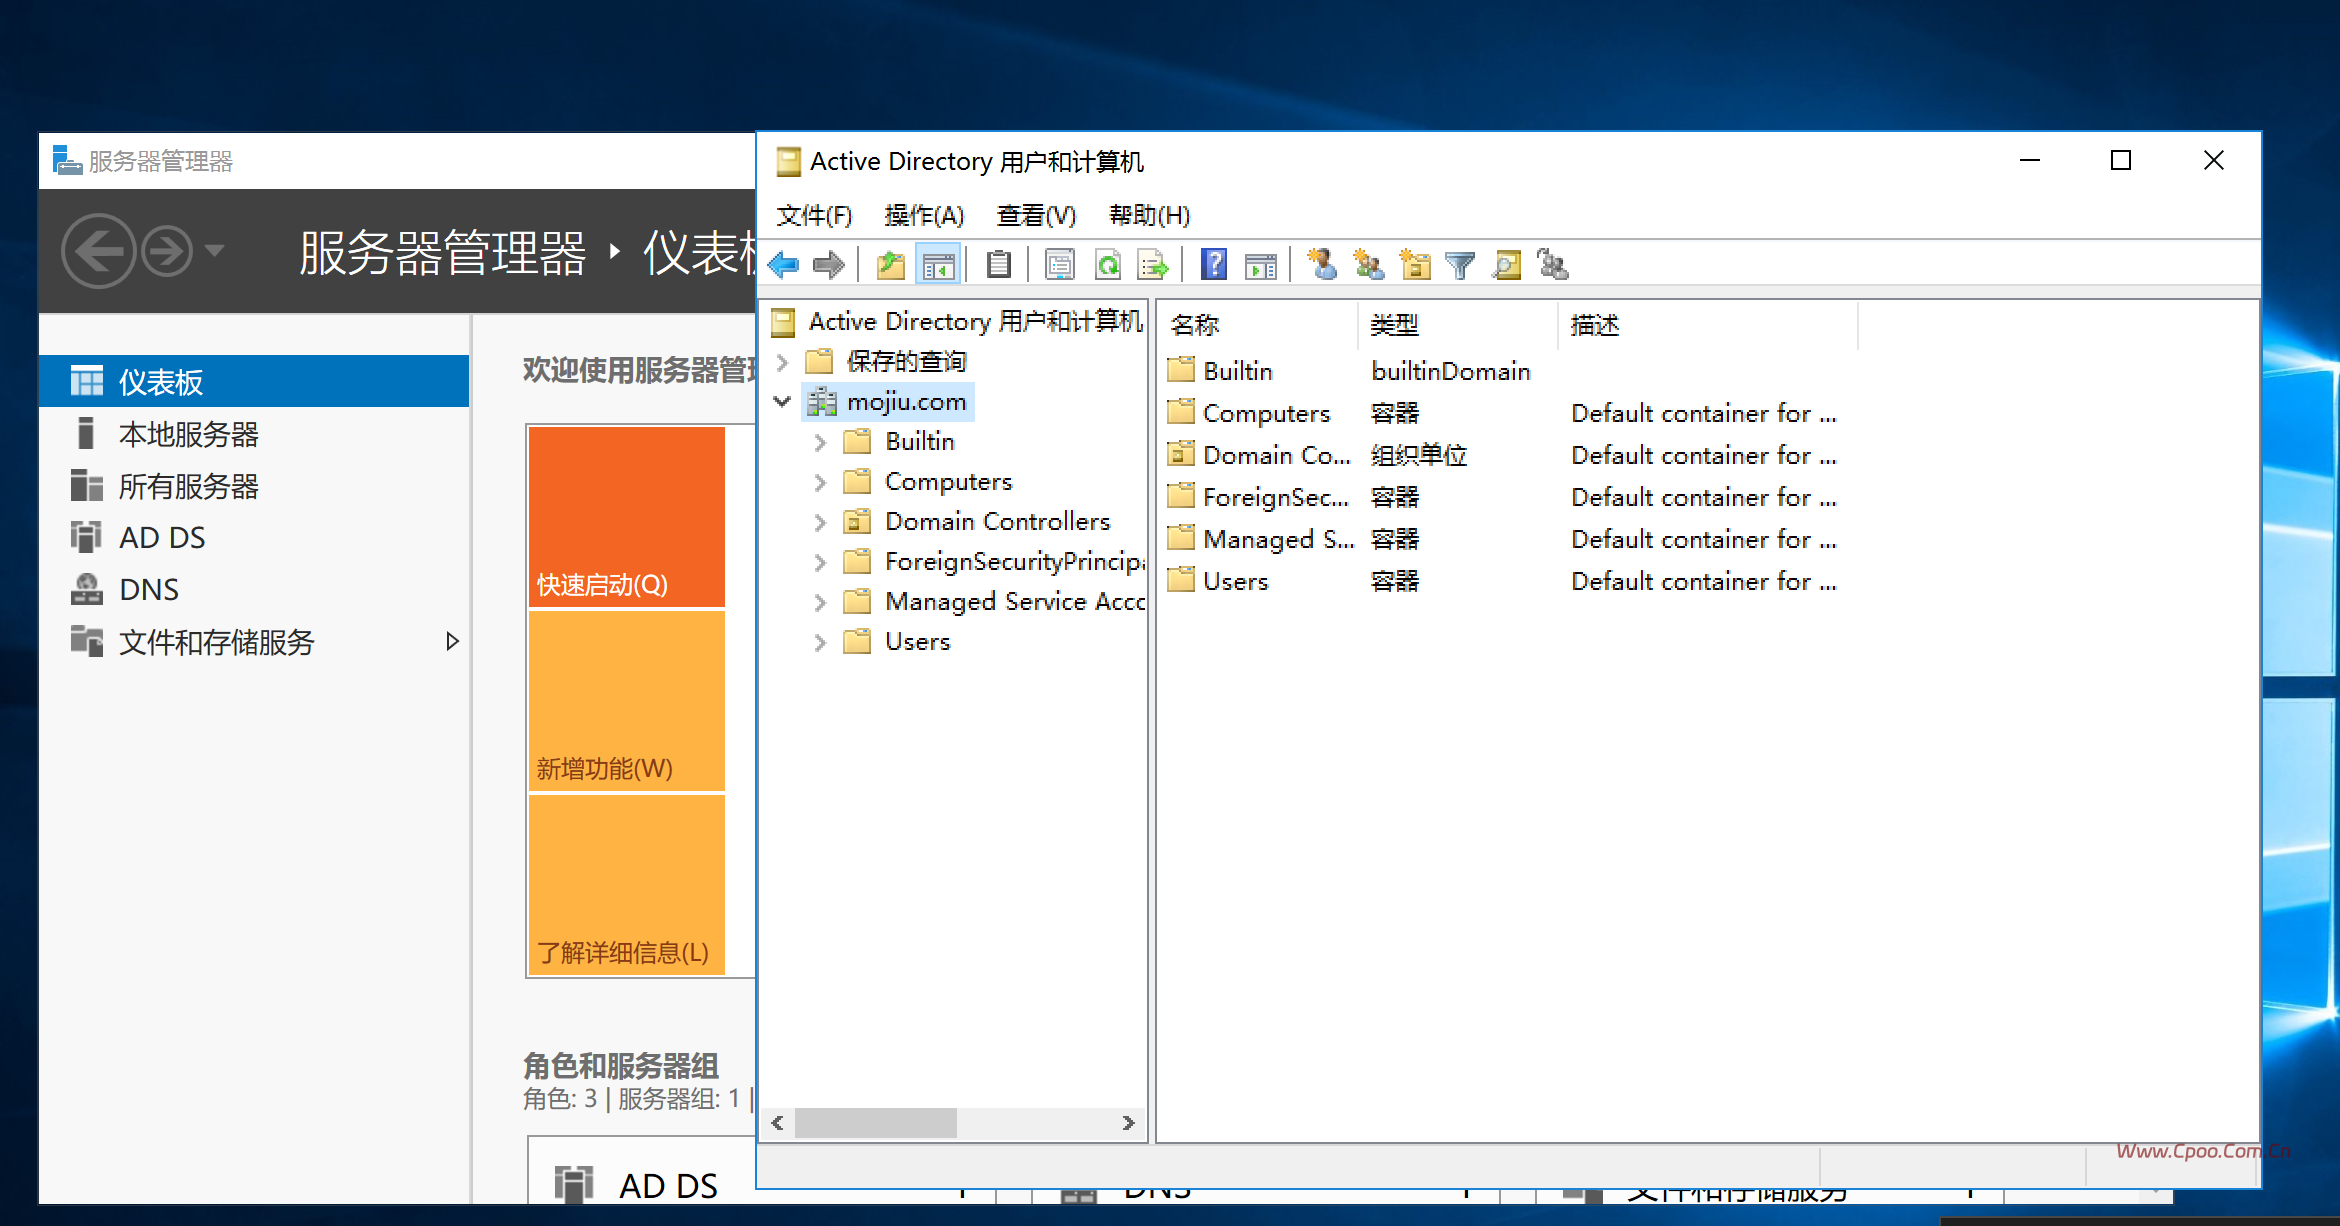
重启服务器后,在 “Active Directory 用户和计算机” 中,创建组织单元(OU)、用户账号、用户分组;
配置组策略(可选),批量设置域内电脑的安全、桌面等规则;
将公司其他电脑加入域,完成统一管理。
六、实验验证与排错
(一)验证命令 / 操作
登录域控制器,打开 “Active Directory 用户和计算机”,查看创建的用户、分组是否正常显示;
用域账号登录任意一台加入域的电脑,验证能否正常登录;
检查组策略是否正常下发(如密码复杂度、桌面规范是否生效)。
(二)常见问题排错
域账号无法登录:检查域控制器是否正常运行,用户密码是否正确,电脑是否成功加入域;
组策略不生效:确认组策略已下发,且客户端已更新组策略(命令:gpupdate /force);
用户 / 分组管理异常:检查域控制器上的用户、分组是否正确创建,权限是否分配到位。
大家可以用AD域再去尝试一下专栏上一篇的实验哦~一定会有不同的收获的!
七、总结
AD 域的核心价值在于集中式统一管理,它彻底告别了传统工作组分散、混乱、重复劳动的管理方式。尤其是在用户创建、分组划分、权限分配这类 高频运维工作上,相比逐台电脑手动配置,AD 域只需要在域控制器上操作一次即可全网同步,既大幅减轻管理员负担,又显著提升内网安全性与规范性,是企业级 Windows 网络不可或缺的核心基础服务。
掌握 AD 域的作用与部署,意味着你已经从单机运维迈入了企业级网络管理的大门,具备了搭建统一身份认证、集中设备管控、标准化 策略环境的能力,也为后续学习更复杂的 Windows 服务、安全管控与自动化运维打下关键基础。